結論
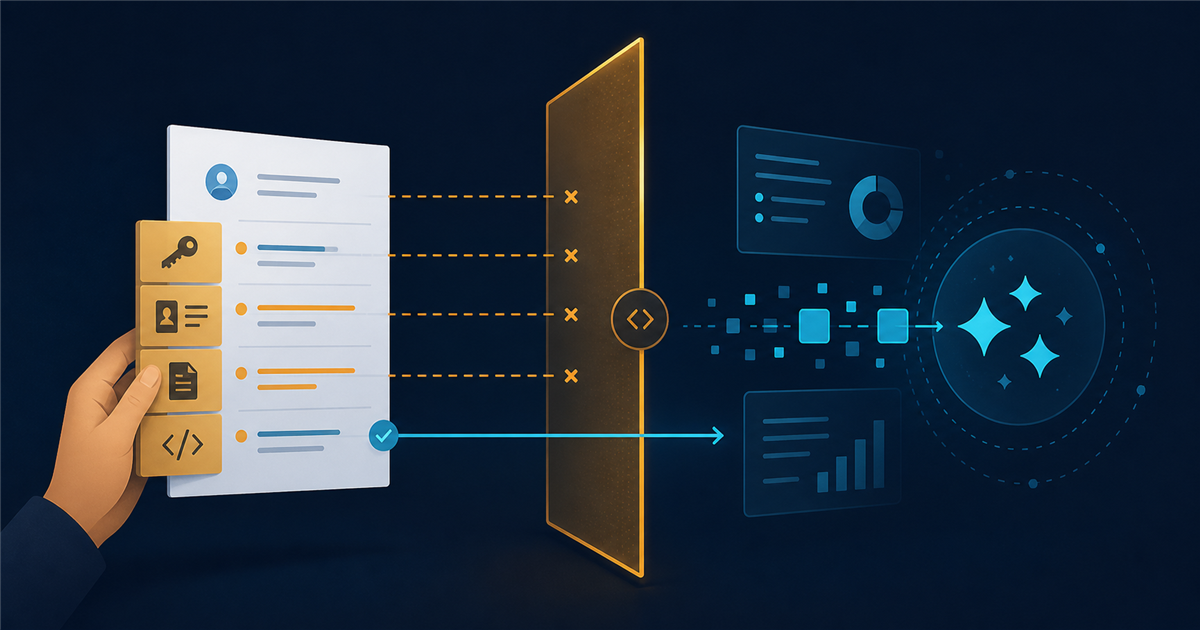
生成AIへ入力してはいけないのは、漏えいしたときに本人・勤務先・顧客・取引先へ損害を与える情報です。代表例は、個人情報、営業秘密、認証情報、未公開の契約・財務情報、顧客データ、公開前のソースコードです。
ただし、判断は「AIだから危険」「法人向けなら安全」という二択ではありません。入力前に、利用規約、データの利用目的、保存期間、管理者設定、勤務先のルール、本人同意や契約上の制限を確認する必要があります。
迷った場合は入力せず、情報を削除・匿名化した例文へ置き換えるか、組織が承認した環境と手順を使ってください。
重要ポイント
- パスワード、秘密鍵、本人確認情報は入力しない
- 顧客・従業員・患者などの個人データを、無断で入力しない
- 社外秘資料、未公開コード、契約書、会議録を、そのまま貼り付けない
- 「履歴をオフにした」「法人向けプランを使った」だけで、すべての入力が許されるわけではない
- 匿名化は名前を消すだけでは不十分。組み合わせから人物や会社を特定できないか確認する
- AIの出力にも、入力した秘密や個人情報が残っていないか確認する
- 最終判断に迷う場合は、情報管理・法務・セキュリティ担当者へ確認する
入力前60秒チェック
次の質問に1つでも「はい」または「分からない」があれば、そのまま入力しないでください。
- この情報には、氏名、連絡先、社員番号、顧客番号など個人を識別できる情報が含まれていますか。
- 社外秘、部外秘、未公開、取扱注意などの指定がありますか。
- パスワード、APIキー、秘密鍵、認証コード、接続情報が含まれていますか。
- 顧客、取引先、勤務先との契約で、第三者への提供や外部サービスへの保存が制限されていますか。
- 公開前の製品、価格、決算、研究、採用、人事、法務、セキュリティ情報ですか。
- 利用するAIサービスが、入力内容を何のために使い、どこへ保存するか理解できていますか。
- 勤務先がそのサービス、アカウント、用途を承認しているか分かりませんか。
入力してはいけない情報
1. パスワード・秘密鍵・認証情報
パスワード、APIキー、秘密鍵、ワンタイムコード、セッショントークン、データベース接続情報は入力しないでください。設定ファイルやエラーログを相談するときも、認証情報が混ざっていないか確認が必要です。
一度外部サービスへ送った認証情報は、「あとで会話を削除すれば元に戻る」とは限りません。誤って入力した場合は、会話の削除だけで済ませず、該当する鍵やパスワードを無効化・再発行し、組織の事故対応手順に従います。
2. 本人の同意や根拠なく扱う個人データ
顧客名簿、問い合わせ履歴、履歴書、健康情報、評価記録、顔写真、音声、位置情報などを安易に入力しないでください。
個人情報保護委員会は、入力情報がサービス提供者の学習データに利用される場合、個人データの入力が第三者提供に当たり得ることなどを注意喚起しています。業務で扱う場合は、利用目的、本人同意の要否、委託・第三者提供の整理、外国での取扱い、勤務先の規程を個別に確認する必要があります。
3. 営業秘密・社外秘・未公開情報
経営計画、価格交渉、未発表製品、研究データ、会議録、障害情報、脆弱性情報、買収・提携、人事情報などは、そのまま入力しないでください。
「文章の要約だけ」「誤字を直すだけ」でも、外部サービスへ情報を送る点は変わりません。IPAは2026年公開の利用者向け資料で、クラウドAIへ営業秘密を入力しないことを最低限の対策として挙げています。
4. 顧客・取引先から預かった情報
自社が公開してよいと判断できる情報でも、顧客や取引先との契約上は外部サービスへの入力が禁止されている場合があります。秘密保持契約、業務委託契約、クラウド利用規程、データ処理契約を確認します。
顧客から預かった文章やデータを「自分の資料」と誤認しないことが重要です。入力の便利さより、預かった相手の期待と契約を優先してください。
5. 公開前のソースコード・設計情報
コードには、認証情報だけでなく、未公開機能、社内URL、顧客名、データ構造、脆弱性につながる実装が含まれることがあります。リポジトリ全体や本番ログを貼り付けるのは避け、最小限の再現コードへ置き換えます。
社内でコード支援AIが承認されている場合でも、対象リポジトリ、拡張機能、学習利用、保持設定、アクセス権限の条件を確認してください。
6. 著作権や利用条件を確認していない第三者コンテンツ
有料記事、書籍、社内教材、顧客が制作した文書などを丸ごと入力し、要約や改変を依頼する行為には、著作権や契約上の問題が生じる可能性があります。
文化庁は、生成AIと著作権について個別事情による判断が必要であり、判例・裁判例の蓄積が十分ではない状況も踏まえて資料を公開しています。「AIへ入力しただけだから自由に使える」「AI生成物だから著作権を侵害しない」とは断定できません。
3段階で判断する
| 判断 | 情報の例 | 対応 |
|---|---|---|
| 入力しない | パスワード、秘密鍵、本人確認情報、未公開の重大情報 | 入力を中止。誤入力時は無効化・報告 |
| 加工後に検討 | 文章の添削、ログ分析、事例相談 | 固有情報を削除し、架空データや最小限の例へ置換 |
| 承認環境でのみ検討 | 社内文書、顧客対応記録、業務コード | 組織承認済みのサービス・アカウント・設定・手順を使用 |
この表は法的判断を代替するものではありません。情報の性質、利用目的、契約、サービス仕様により結論は変わります。
匿名化で失敗しやすい点
名前だけを「Aさん」に変えても、部署、年齢、地域、役職、案件名、日付などの組み合わせから人物を特定できる場合があります。
安全性を高めるには、次の順で情報を減らします。
- 目的に不要な行・列・文章を削除する
- 氏名、企業名、メール、電話番号、住所、IDを削除する
- 正確な日付、金額、年齢などを幅のある表現へ変える
- 固有の出来事や役職を一般化する
- 実データではなく、同じ構造の架空データへ置き換える
- 置換後の情報を組み合わせても特定できないか再確認する
匿名化すると回答の精度が下がる場合があります。しかし、精度を上げるために必要以上の情報を渡すのではなく、質問を小さく分ける方が安全です。
「法人向けなら何でも入力できる」は誤り
法人向けサービスでは、一般向けサービスと異なるデータ取扱い、管理機能、契約条件が用意される場合があります。ただし、それだけで法令、契約、社内規程、アクセス権、目的外利用の問題がすべて解決するわけではありません。
確認すべきなのは製品名ではなく、実際に使用するプラン、アカウント、設定、連携機能、保存先、管理者ポリシーです。同じサービスでも、個人アカウントと組織アカウントで条件が異なることがあります。各社の公式情報と契約内容を使用時点で確認してください。
誤って入力したときの対応
- 追加の入力や共有を止める
- 入力した情報、サービス、アカウント、日時、共有範囲を記録する
- 可能であれば会話・ファイル・共有リンクを削除する
- パスワードや鍵なら直ちに無効化・再発行する
- 勤務先の上司、情報システム、セキュリティ、法務・個人情報窓口へ報告する
- 顧客・本人・監督機関への通知が必要か、担当部門が判断する
- 原因を「本人の注意不足」だけで終わらせず、入力制限、承認環境、教育、監視を改善する
隠すほど対応が遅れ、被害が大きくなる可能性があります。処罰への不安があっても、早期報告を優先できる組織設計が重要です。
安全に使うための組織ルール
最低限、次の内容を短い文書にまとめます。
- 利用を認めるサービス、プラン、アカウント
- 禁止する情報と、承認が必要な情報
- 匿名化・架空データ化の方法
- 外部連携、ファイルアップロード、ブラウザ操作の制限
- AI出力を人が確認する範囲
- 誤入力時の連絡先と初動
- 規約・設定・リスクを再確認する頻度
ルールを長文化しすぎると、現場は読まずに個人判断へ流れます。「入力前60秒チェック」と具体例を最初に置き、迷ったときの相談先を明示してください。
FAQ
個人名を消せば入力しても安全ですか?
必ずしも安全ではありません。所属、役職、日付、案件、地域などの組み合わせから本人を特定できる可能性があります。目的に不要な情報を削除し、必要に応じて架空データへ置き換えてください。
履歴をオフにすれば機密情報を入力できますか?
履歴や学習利用の設定は確認項目の一つですが、それだけで入力が許可されるわけではありません。保存、監視、不正利用対策、外部連携、法令、契約、社内規程も確認が必要です。
法人向けプランなら顧客情報を入力できますか?
一律には判断できません。契約、管理者設定、利用目的、本人同意、委託関係、国外での取扱い、勤務先の規程などにより異なります。承認された用途と手順の範囲で利用してください。
誤ってAPIキーを入力したら、会話を消せば十分ですか?
十分とは限りません。該当するキーを無効化して再発行し、アクセス履歴を確認し、勤務先の事故対応手順に従って報告してください。
参考資料
- 経済産業省・IPA「AI事業者ガイドライン 第1.2版」(2026年4月1日最終更新、2026年8月9日確認)
- IPA「AI利用者のためのセキュリティ豆知識」(2026年4月2日公開、2026年8月9日確認)
- 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2026年8月9日確認)
- 文化庁「AIと著作権について」(2026年8月9日確認)
- OpenAI「How your data is used to improve model performance」(2026年8月9日確認)
- Google「Gemini Apps Privacy Hub」(2026年8月9日確認)
更新方針
主要AIサービスのデータ利用規約、個人情報保護委員会の見解、AI事業者ガイドライン、IPAのセキュリティ資料に重要な変更があった場合に更新します。少なくとも四半期ごとにリンクと内容を確認します。
※本記事は一般的な情報提供を目的とし、個別案件への法的助言ではありません。